CADF-события на Портале администратора
Портал администратора фиксирует действия пользователей, изменяющие состояние системы (HTTP-запросы типа POST, PUT, DELETE, GET), в формате CADF. Журнал событий позволяет отслеживать, кто, когда и какие изменения вносил.
Для просмотра событий в регионе должны быть включены аудит CADF и сбор журналов. Порядок включения аудита приведён в статье Настройка мониторинга и аудита региона, информация о настройке сбора журналов — в статье Журналы и аудит региона.
Просмотр CADF-событий
Для просмотра лога событий аудита в левом меню перейдите в раздел .
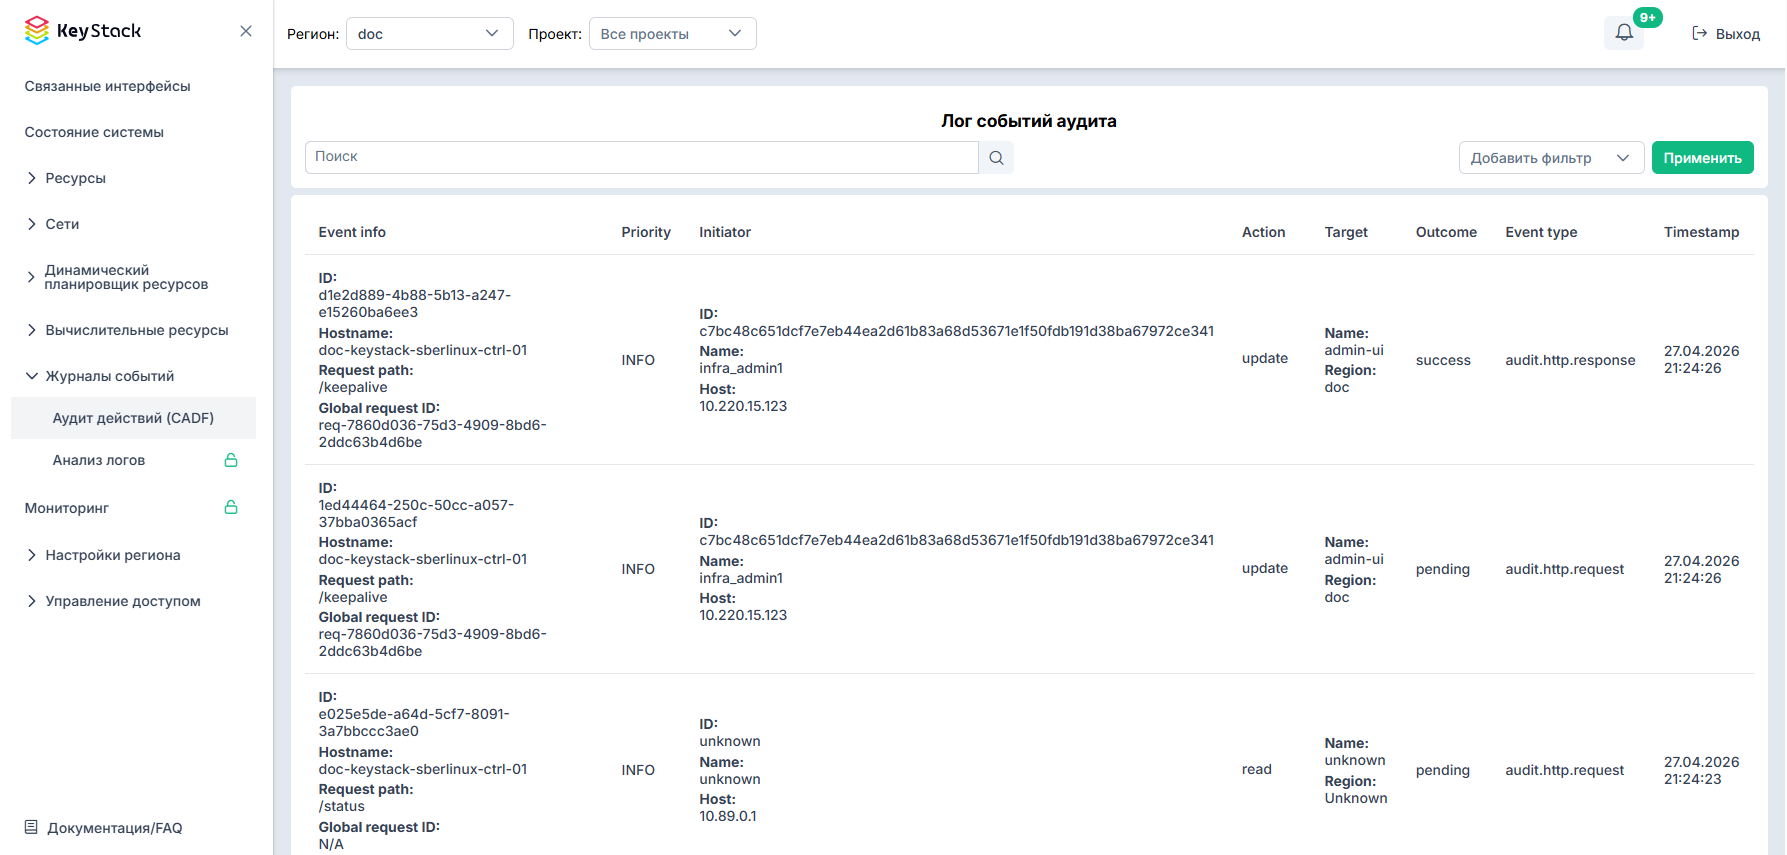
Лог событий аудита
Список полей каждого отдельного CADF-события в талице ниже.
Поле |
Описание |
|---|---|
Event info |
|
Priority |
Приоритет события. |
Initiator |
|
Action |
Действие: |
Target |
|
Outcome |
Результат: |
Event type |
Тип события. |
Timestamp |
Временная метка события. |
Фильтр CADF-событий
События можно фильтровать по различным параметрам, например, по дате и времени начала Start date, по действию Action, по результату Outcome, и др., а также комбинировать любые требуемые фильтры. Для этого выполните следующие действия:
В левом меню Портала администратора перейдите в раздел .
Нажмите Добавить фильтр и выберите из выпадающего списка необходимые фильтры.
Задайте необходимые значения в фильтрах и нажмите Применить.
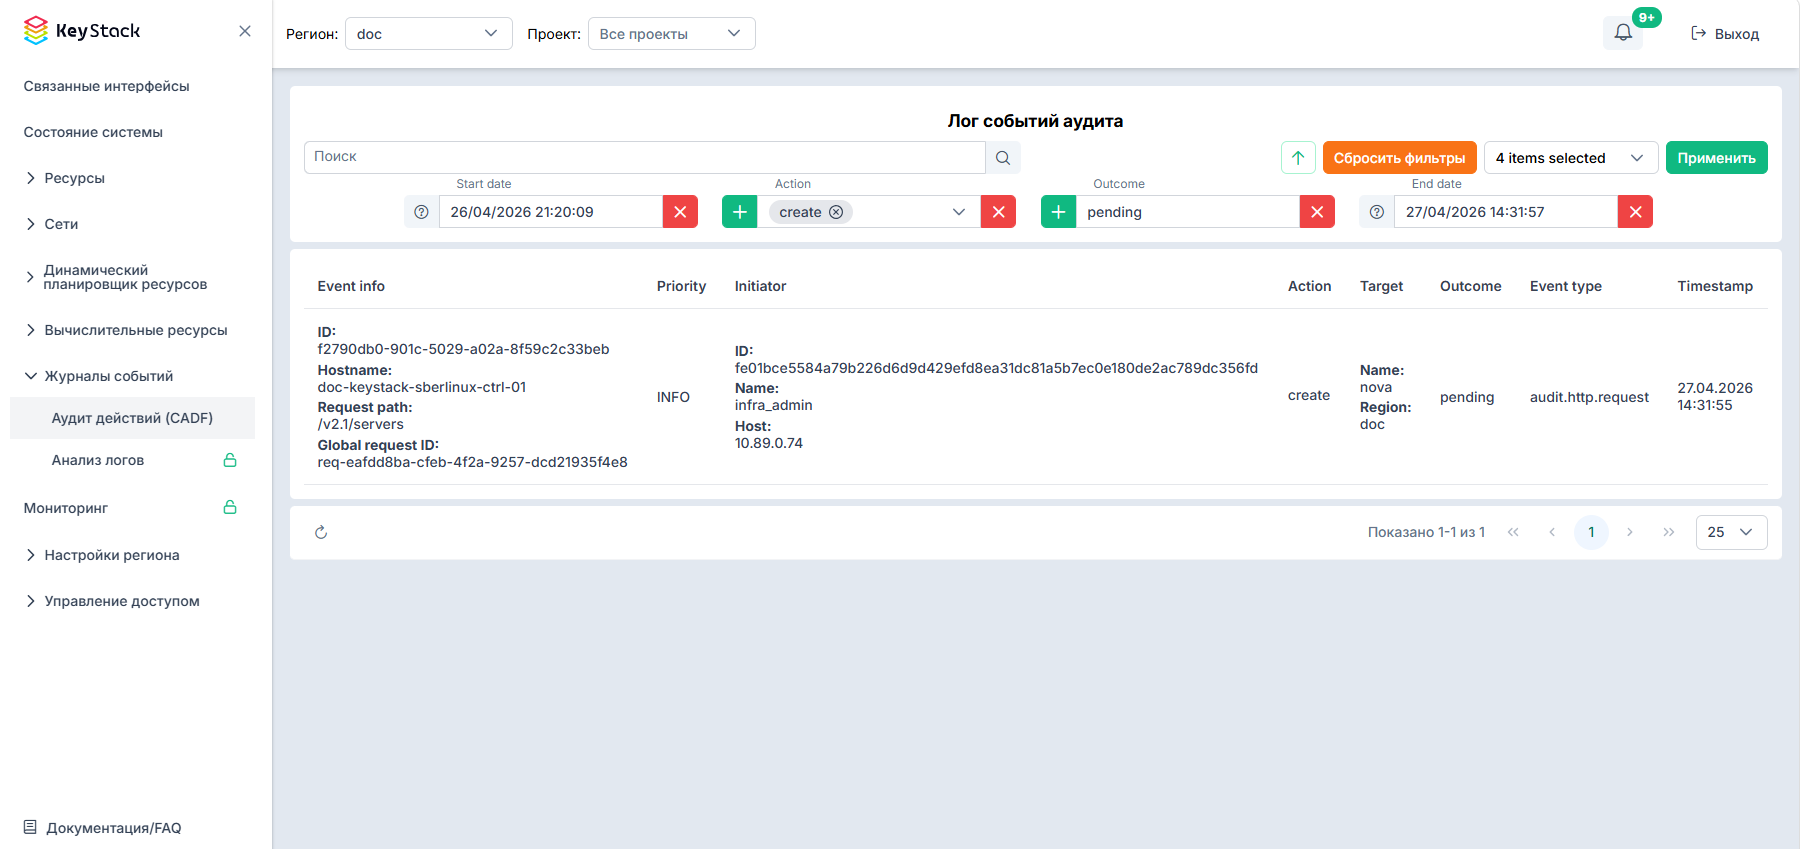
Аудит действий (CADF) с применёнными фильтрами
Сквозной аудит событий
Портал администратора располагается за PAM (proxy), поэтому в колонке Initiator в поле Host CADF-события фиксируется IP-адрес PAM, а не адрес самого Портала администратора. Заголовок X-Client-IP с адресом источника запроса выставляется Nginx на доверенном периметре сети — подмена этого значения внешним клиентом исключена.
Портал администратора отправляет CADF-события в RabbitMQ. Fluentd получает их из очереди, разбирает вложенное JSON-сообщение и при штатной конфигурации сохраняет события в OpenSearch. Отправка во внешнюю SIEM настраивается отдельно — см. Отправка событий аудита CADF во внешний syslog-приёмник.
Для сопоставления событий при расследовании инцидентов используйте следующие поля:
ID — уникальный идентификатор записи о событии.
Hostname — название узла.
Request path — путь HTTP-запроса, инициировавшего событие.
Global request ID — глобальный идентификатор запроса, который передается из сервиса в сервис.